Penetrationstest und Schwachstellenanalyse: Lücken finden, bevor Angreifer es tun
Wir prüfen, wo Ihr Firmennetz Türen offen lässt: erst mit einer Schwachstellenanalyse, bei Bedarf mit einem Penetrationstest, also einem kontrollierten Angriffsversuch. Schriftlich beauftragt, vorab abgegrenzt, mit einem Bericht, den Sie ohne Fachwissen lesen können.
Schwachstellenanalyse oder Penetrationstest: der Unterschied
Beide Verfahren suchen Sicherheitslücken, beantworten aber unterschiedliche Fragen. Ein Vergleich aus dem Alltag: Die Schwachstellenanalyse ist der Rundgang mit Checkliste, bei dem jemand prüft, welche Türen und Fenster Ihres Gebäudes bekannte Mängel haben. Der Penetrationstest ist der Einbruchsversuch auf Probe: Jemand versucht tatsächlich hineinzukommen und zeigt Ihnen, wie weit er mit den gefundenen Schwachstellen käme.
Schwachstellenanalyse
Frage: Welche bekannten Schwachstellen gibt es bei uns?
Ihre Systeme werden mit Prüfwerkzeugen auf bekannte Lücken untersucht, etwa veraltete Software, offene Zugänge oder schwache Einstellungen. Ergebnis ist eine Liste der Befunde, die von uns eingeordnet wird. Gut als Einstieg und als regelmäßige Kontrolle.
Penetrationstest
Frage: Wie weit käme ein Angreifer wirklich?
Wir gehen wie ein Angreifer vor, verknüpfen einzelne Schwachstellen und prüfen, ob daraus ein Weg zu Ihren Daten entsteht. Mehr Handarbeit und ein enger vereinbarter Rahmen. Sinnvoll, wenn die Grundlagen stehen oder ein Kunde mehr Gewissheit verlangt.
Eine ehrliche Einordnung gehört dazu: Beide Verfahren zeigen den Stand am Tag der Prüfung. Neue Lücken entstehen laufend, und kein Test kann zusagen, dass ein Netz sicher ist. Er zeigt, was gefunden wurde und was zuerst angegangen werden sollte. Meist ist es richtig, mit der Schwachstellenanalyse zu beginnen, denn ein Penetrationstest an einem Netz mit offenen Standardlücken bringt wenig Neues.
Was getestet wird
Vier Bereiche, die wir je nach Betrieb einzeln oder gemeinsam prüfen. Was genau dazugehört, legen wir vorab schriftlich fest.
Von außen erreichbare Systeme
Alles, was aus dem Internet ansprechbar ist: Firewall, Webseite und Shop, Mailserver, Fernzugänge wie VPN und Fernwartung. Das ist die Seite, die Angreifer zuerst sehen.
Internes Netz
Was passiert, wenn ein Angreifer schon drin ist, etwa über einen angeklickten Mailanhang? Wir prüfen, wie leicht Server, Drucker, Freigaben und Datensicherung von einem normalen Arbeitsplatz aus erreichbar sind.
WLAN
Wie gut ist das Firmen-WLAN geschützt, ist das Gäste-WLAN sauber vom Büronetz getrennt, und käme ein Unbefugter vom Parkplatz aus ins Netz?
Zugänge und Rechte
Passwörter, Zwei-Faktor-Anmeldung, Administratorrechte, Konten ehemaliger Mitarbeiter und Zugänge von Dienstleistern. Dazu gehört auch die Anmeldung an Cloud-Diensten wie Microsoft 365.
Schriftliche Beauftragung und Abgrenzung vorab
Ohne Ihren schriftlichen Auftrag prüfen wir nichts. Ein Test verhält sich technisch wie ein Angriff, und erst ein klarer, unterschriebener Auftrag macht daraus eine vereinbarte Prüfung. Rechtliche Fragen dazu klärt Ihr Rechtsbeistand, wir beraten dazu nicht rechtlich.
Was vorab schriftlich festgehalten wird
- Umfang: Welche Systeme, Adressen, Standorte und WLANs geprüft werden, und welche ausdrücklich nicht.
- Zeitraum: Wann geprüft wird, auch zu welchen Uhrzeiten, und wer bei Ihnen Ansprechpartner ist.
- Methoden: Ob Lücken nur gefunden oder auch kontrolliert ausgenutzt werden dürfen. Tests an Mitarbeitern, etwa Probe-Phishing-Mails, gehören nur dazu, wenn Sie das ausdrücklich vereinbaren.
- Systeme Dritter: Was bei einem Hoster, Cloud-Anbieter oder Dienstleister liegt, nehmen wir nur auf, wenn dieser Anbieter zustimmt. Das klären wir vor dem Start.
- Vertraulichkeit: Wer den Bericht erhält und wie mit den Ergebnissen umgegangen wird.
- Notfallweg: Wen wir sofort anrufen, wenn etwas Kritisches auftaucht oder ein System ins Stocken gerät. Vor Beginn sollte außerdem eine aktuelle Datensicherung vorhanden sein.
So läuft es ab
Vier Schritte, und Sie wissen vor jeder Entscheidung, was auf Sie zukommt.
Gespräch und Abgrenzung
Wir klären, was Sie schützen wollen, was geprüft werden soll und was ausdrücklich nicht.
Schriftlicher Auftrag
Umfang, Zeitraum, Methoden und Ansprechpartner stehen schriftlich fest. Erst danach beginnt die Prüfung.
Prüfung
Wir prüfen im vereinbarten Rahmen und melden uns sofort, wenn etwas Dringendes auftaucht.
Bericht und Besprechung
Sie erhalten die Befunde nach Dringlichkeit sortiert und besprechen mit uns, was zuerst angegangen wird.
Der Bericht: Befunde nach Dringlichkeit
Sie bekommen keine Rohliste aus einem Prüfprogramm, sondern einen Bericht in verständlicher Sprache. Zu jedem Befund steht, was gefunden wurde, wo, warum es für Ihren Betrieb wichtig ist und was zu tun ist. Sortiert ist er nach Dringlichkeit:
- Sofort angehen: Lücken, die von außen erreichbar sind oder schnell zu Datenverlust führen können.
- Zeitnah einplanen: Schwächen, die ein Angreifer nur unter zusätzlichen Voraussetzungen nutzen könnte.
- Bei Gelegenheit: Hinweise, die die Sicherheit verbessern, aber kein akutes Risiko darstellen.
Festgehalten wird auch, was in Ordnung war. Das gehört zu einem ehrlichen Bild und hilft Ihnen, Ihre Mittel nicht an der falschen Stelle auszugeben.
Behebung danach
Ein Bericht allein schließt keine Lücke. Deshalb besprechen wir mit Ihnen die Reihenfolge und beheben die Befunde auf Wunsch selbst. Typische Maßnahmen sind Updates einspielen, nicht benötigte Zugänge schließen, Regeln der Firewall anpassen, die Zwei-Faktor-Anmeldung einrichten, Arbeitsgeräte mit Microsoft Intune einheitlich absichern oder die Sicherung Ihrer Microsoft-365-Daten prüfen. Liegt die Betreuung Ihrer IT bei einem anderen Dienstleister, übergeben wir ihm die Liste. Auf Wunsch prüfen wir nach der Behebung gezielt nach, ob die Lücke wirklich geschlossen ist. Für die laufende Pflege kommen unsere Managed Services infrage.
IT-Audit und IT-Sicherheitscheck: der Einstieg
Viele Betriebe suchen zunächst ein IT-Audit oder einen IT-Sicherheitscheck. Gemeint ist meist eine Bestandsaufnahme: Welche Geräte hängen im Netz, welche Zugänge gibt es, wie sind Sicherung und Updates geregelt? Genau das ist unser kostenloser Sicherheits-Check, unverbindlich und in verständlicher Sprache. Ein Prüfsiegel oder Zertifikat ist das ausdrücklich nicht.
Aus dem Check ergibt sich, ob eine Schwachstellenanalyse oder ein Penetrationstest sinnvoll ist, und wir sagen Ihnen offen, wenn es dafür noch zu früh ist. Einen Blick von außen auf Ihr Firmennetz werfen wir auch hier nur mit Ihrer schriftlichen Einwilligung. Einen Überblick über unsere Leistungen rund um Schutz und Vorsorge finden Sie auf der Seite IT-Sicherheit für Unternehmen.
Für wen und wo
Wir arbeiten ausschließlich für Firmenkunden und betreuen über 100 Betriebe. Vor Ort sind wir im Ruhrgebiet, also in Gelsenkirchen, Essen, Bochum, Bottrop, Gladbeck, Herten, Herne, Recklinghausen, Oberhausen, Mülheim an der Ruhr und Dortmund. Prüfungen von außen laufen auch aus der Ferne. Bei WLAN und internem Netz besprechen wir außerhalb des Ruhrgebiets, was per Fernwartung möglich ist.
Häufige Fragen
Was ist der Unterschied zwischen Schwachstellenanalyse und Penetrationstest?
Die Schwachstellenanalyse sucht mit Prüfwerkzeugen nach bekannten Lücken und liefert eine eingeordnete Liste der Befunde. Der Penetrationstest geht einen Schritt weiter: Fachleute gehen wie ein Angreifer vor und prüfen, ob sich aus einzelnen Schwachstellen ein echter Weg zu Ihren Daten ergibt. Für die meisten kleinen Betriebe ist die Schwachstellenanalyse der sinnvolle Anfang.
Brauchen Sie für den Test meine schriftliche Erlaubnis?
Ja. Ohne schriftlichen Auftrag prüfen wir nichts. Darin steht vorab, welche Systeme getestet werden und welche nicht, in welchem Zeitraum geprüft wird und wer bei Ihnen Ansprechpartner ist. Gehören Systeme einem Dritten, etwa einem Hoster, brauchen wir zusätzlich dessen Zustimmung. Rechtliche Einzelfragen klärt Ihr Rechtsbeistand.
Kann der Test meinen Betrieb stören?
Ein Test belastet Systeme, und in seltenen Fällen kann dabei ein empfindliches Gerät ins Stocken geraten. Deshalb legen wir Zeiten und Methoden vorab fest, prüfen empfindliche Systeme besonders vorsichtig oder nehmen sie aus dem Umfang heraus und achten darauf, dass eine aktuelle Datensicherung vorhanden ist. Bei Auffälligkeiten melden wir uns sofort bei Ihrem Ansprechpartner.
Bekomme ich ein Zertifikat, und ist mein Netz danach sicher?
Sie erhalten einen Bericht, kein Prüfsiegel und kein Zertifikat. Der Bericht zeigt, was am Tag der Prüfung gefunden wurde. Neue Lücken entstehen laufend, und kein Test kann zusagen, dass ein Netz sicher ist. Er zeigt Ihnen, was zuerst angegangen werden sollte. Verlangt ein Kunde einen bestimmten Nachweis, klären Sie mit ihm vorab, was er akzeptiert.
Lohnt sich das für einen kleinen Betrieb, und wo fange ich an?
Gerade kleine Betriebe ohne IT-Abteilung wissen oft nicht genau, was von außen erreichbar ist. Der Einstieg ist unser kostenloser Sicherheits-Check, eine Bestandsaufnahme von Geräten, Zugängen, Sicherung und Updates. Daraus ergibt sich, ob eine Schwachstellenanalyse oder ein Penetrationstest sinnvoll ist, und wir sagen Ihnen offen, wenn noch nicht.
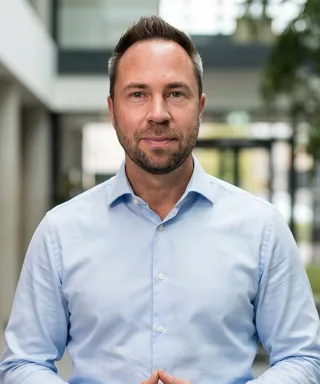
Ihr Ansprechpartner: Sven Seele, Geschäftsführer
Den Test führen wir selbst durch und geben ihn nicht weiter. Sven Seele führt das Vorgespräch, legt mit Ihnen Umfang und Zeitraum schriftlich fest und bespricht am Ende den Bericht mit Ihnen.
Erst wissen, wo Ihr Betrieb steht
Starten Sie mit dem kostenlosen Sicherheits-Check. Sie erhalten ein klares Ergebnis und entscheiden danach in Ruhe, ganz ohne Verpflichtung.
Sicherheits-Check anfragenOder rufen Sie an: 0209 73081720, Mo bis Do 9 bis 17 Uhr, Fr 9 bis 16 Uhr. Gern auch per Terminbuchung oder Kontaktseite.
Zum Weiterlesen
- IT-Sicherheit für Unternehmen: der Überblick
- Firewall-Schutz als Monatspaket und kostenloser Sicherheits-Check
- NIS2-Beratung für kleine und mittlere Betriebe
- Microsoft Intune: Arbeitsgeräte zentral absichern
- Microsoft-365-Backup: Daten unabhängig sichern
- Managed Services: laufende IT-Betreuung
- IT-Systemhaus im Ruhrgebiet