NIS2-Beratung: Betroffenheit prüfen, Pflichten technisch umsetzen
Ob NIS2 Ihren Betrieb betrifft, hängt von Branche und Größe ab. Wir helfen Ihnen, die eigene Betroffenheit einzuordnen, und setzen die technischen Anforderungen um. Für Firmenkunden im Ruhrgebiet, vor Ort oder per Fernwartung.
Was ist NIS2?
NIS2 ist eine Richtlinie der Europäischen Union für mehr Cybersicherheit in Unternehmen. Eine Richtlinie gilt nicht direkt, sondern muss von jedem Mitgliedstaat in nationales Recht übernommen werden. In Deutschland ist das geschehen: Das BSI nennt das Gesetz „NIS-2-Umsetzungsgesetz“ (Gesetz zur Umsetzung der NIS-2-Richtlinie). Es wurde am 5. Dezember 2025 verkündet und trat laut BSI am 6. Dezember 2025 in Kraft. (Quelle: BSI, Allgemeine FAQ zu NIS-2)
Die Pflichten für Unternehmen stehen im BSI-Gesetz (BSIG), dessen Teil 3 die Sicherheit in der Informationstechnik von Einrichtungen regelt. (Quelle: gesetze-im-internet.de, BSIG) Nach Angaben des BSI gelten damit für rund 29.500 Unternehmen in Deutschland neue Pflichten. (Quelle: BSI)
Ein Vergleich aus dem Alltag: NIS2 verlangt von betroffenen Betrieben so etwas wie einen Brandschutzplan für die IT. Sie müssen wissen, was brennen könnte, Vorsorge treffen, und im Ernstfall schnell die richtigen Stellen informieren.
Wer von NIS2 betroffen sein kann
Ob ein Unternehmen betroffen ist, hängt von zwei Dingen ab: von der Branche und von der Größe. Das Gesetz kennt „besonders wichtige“ und „wichtige“ Einrichtungen. Für beide Gruppen gelten die Pflichten, die weiter unten beschrieben sind. Welche Gruppe zutrifft, richtet sich nach Branche und Größe.
- Branche: Das Gesetz listet Sektoren in zwei Anlagen. Anlage 1 nennt unter anderem Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser und Digitale Infrastruktur. Anlage 2 nennt unter anderem Abfallbewirtschaftung, Produktion, Verarbeitung und Vertrieb von Lebensmitteln, das verarbeitende Gewerbe sowie Anbieter digitaler Dienste und Forschung. (Quelle: Anlage 1 BSIG, Anlage 2 BSIG)
- Größe: Nach § 28 BSIG zählt ein Unternehmen aus diesen Sektoren zu den wichtigen Einrichtungen, wenn es mindestens 50 Beschäftigte hat oder Jahresumsatz und Jahresbilanzsumme jeweils über 10 Millionen Euro liegen. Zu den besonders wichtigen Einrichtungen zählen Unternehmen aus Anlage 1 ab mindestens 250 Beschäftigten oder mit mehr als 50 Millionen Euro Jahresumsatz und zugleich mehr als 43 Millionen Euro Jahresbilanzsumme. Bestimmte Einrichtungen, etwa Betreiber kritischer Anlagen, sind eigens genannt. (Quelle: § 28 BSIG)
- Zählweise: Wie Beschäftigte, Umsatz und Bilanzsumme gezählt werden, richtet sich nach einer EU-Empfehlung und kann bei verbundenen Unternehmen oder Partnerunternehmen anders ausfallen, als man zunächst denkt. (Quelle: § 28 Abs. 4 BSIG)
Auch kleine Betriebe können mittelbar betroffen sein
Das BSI weist darauf hin, dass nicht betroffene Firmen, die an betroffene Kunden liefern oder für sie arbeiten, sich mittelbar betroffen sehen können. Der Grund: Betroffene Unternehmen müssen die Sicherheit ihrer Lieferkette im Blick behalten und geben Anforderungen oft vertraglich an ihre Dienstleister weiter. (Quelle: BSI, Allgemeine FAQ zu NIS-2)
Betroffenheit selbst prüfen: das Angebot des BSI
Das BSI stellt eine Online-Prüfung bereit, die „NIS-2-Betroffenheitsprüfung“. Sie ordnet Ihr Unternehmen anhand kurzer Fragen ein und gibt eine automatisierte Ersteinschätzung samt Erläuterung der Pflichten. Die Nutzung erfolgt anonym, das Ergebnis ist aber nicht rechtlich bindend. (Zur Betroffenheitsprüfung des BSI) Bei knappen Fällen oder Konzernstrukturen lassen Sie das Ergebnis von einem Anwalt bestätigen.
Welche Pflichten NIS2 mit sich bringt
Drei Bereiche, die das BSI-Gesetz für betroffene Unternehmen regelt. Quelle: BSIG auf gesetze-im-internet.de.
Risikomanagement
Nach § 30 BSIG müssen geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen getroffen und dokumentiert werden. Sie sollen den Stand der Technik einhalten. Das Gesetz nennt Mindestmaßnahmen, darunter Konzepte zur Risikoanalyse, den Umgang mit Sicherheitsvorfällen, Backup und Krisenmanagement, Sicherheit der Lieferkette, Schulungen, Zugriffskontrolle und Multi-Faktor-Authentifizierung.
Meldepflichten
Erhebliche Sicherheitsvorfälle müssen in Stufen gemeldet werden: eine frühe Erstmeldung binnen 24 Stunden, eine Meldung zum Vorfall binnen 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach (§ 32 BSIG). Dafür braucht ein Betrieb vorab klare Zuständigkeiten.
Verantwortung der Geschäftsleitung
Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen und überwachen und regelmäßig an Schulungen teilnehmen. Bei schuldhafter Pflichtverletzung haftet sie der Einrichtung für den entstandenen Schaden.
Meldung und Registrierung beim BSI
Meldung von Vorfällen: Ein erheblicher Sicherheitsvorfall liegt laut BSI vor, wenn er zu schwerwiegenden Betriebsstörungen der Dienste oder zu finanziellen Verlusten geführt hat oder führen kann. Gemeldet wird an die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe. Das BSI betont, dass die Fristen Höchstgrenzen sind: Meldungen sollen unverzüglich erfolgen, und die Fristen sollen nicht ausgereizt werden. (Quelle: BSI, NIS-2-Meldepflicht, § 32 BSIG)
Registrierung: Besonders wichtige und wichtige Einrichtungen müssen sich nach § 33 BSIG spätestens drei Monate, nachdem sie als solche gelten, beim BSI registrieren. Das geschieht laut BSI über das BSI-Portal, vorher ist eine Anmeldung bei „Mein Unternehmenskonto“ nötig. Das BSI schreibt auf seiner Seite für NIS-2-regulierte Unternehmen, dass die gesetzliche Registrierungsfrist bereits abgelaufen ist und betroffene Unternehmen sich umgehend registrieren sollen. Ändern sich die angegebenen Daten, sind Änderungen unverzüglich, spätestens binnen zwei Wochen, zu melden. (Quelle: § 33 BSIG, BSI, NIS-2-regulierte Unternehmen, BSI, Allgemeine FAQ)
Fristen und Zuständigkeiten sind rechtliche Fragen. Lassen Sie diese bitte mit Ihrem Rechtsbeistand klären.
Wie wir bei der technischen Umsetzung helfen
Wir sind IT-Dienstleister, keine Rechtsberater. Wir kümmern uns um das, was in Ihrer IT konkret zu tun ist.
Bestandsaufnahme
Welche Geräte, Programme, Benutzer und Zugänge gibt es? Das Ergebnis ist die Grundlage für jede Risikoeinschätzung. Den Einstieg bietet unser kostenloser Sicherheits-Check.
Firewall und getrennte Netze
Ein herstellerneutral ausgewähltes Schutzgerät am Eingang Ihres Netzes, dazu getrennte Bereiche für Gäste, Drucker und Büro. Mehr dazu unter Firewall-Schutz als Monatspaket.
Zwei-Faktor-Anmeldung und Zugriffsrechte
Passwörter allein reichen nicht. Wir richten zusätzliche Anmeldeschritte ein und prüfen, wer auf welche Daten zugreifen darf.
Datensicherung mit Wiederherstellungstest
Eine Sicherung hilft nur, wenn man sie zurückspielen kann. Wir prüfen das regelmäßig, auch bei Microsoft 365, siehe Microsoft 365 Backup.
Geräte und Updates
Aktuelle Software auf allen Rechnern, zentral verwaltet. Für Firmengeräte gehört dazu die Verwaltung mit Microsoft Intune.
Betreuung und Überwachung
Laufende Pflege im Rahmen unserer Managed Services, damit Sicherheit kein einmaliges Projekt bleibt. Ein technischer Test auf Schwachstellen ist über den Penetrationstest möglich.
Wir betreuen über 100 Betriebe, vor Ort im Ruhrgebiet und sonst per Fernwartung. Einen Überblick über alle Sicherheitsleistungen finden Sie auf der Seite IT-Sicherheit für Unternehmen.
NIS2-Checkliste für den Einstieg
Diese kurze Liste hilft, den Überblick zu gewinnen. Sie ersetzt keine rechtliche Prüfung und erhebt keinen Anspruch auf Vollständigkeit.
- Betroffenheit prüfen: Gehört Ihre Branche zu den Sektoren im Gesetz, und wie viele Beschäftigte und welchen Umsatz hat Ihr Unternehmen?
- Zuständigkeit festlegen: Wer in der Geschäftsleitung verantwortet die Informationssicherheit?
- Bestand aufnehmen: Welche Geräte, Programme, Zugänge und Dienstleister gibt es?
- Risiken bewerten: Was wäre bei einem Ausfall oder Angriff am wichtigsten, und was ist dafür schon da?
- Grundschutz prüfen: Firewall, Updates, Zwei-Faktor-Anmeldung, Zugriffsrechte, Virenschutz.
- Datensicherung testen: Gibt es Sicherungen, und wurde die Wiederherstellung wirklich ausprobiert?
- Meldewege klären: Wer erkennt einen Vorfall, wer entscheidet, wer meldet innerhalb der Fristen?
- Lieferkette ansehen: Welche Dienstleister haben Zugriff auf Ihre Systeme, und was ist mit ihnen vereinbart?
- Schulung planen: Geschäftsleitung und Beschäftigte regelmäßig auf den aktuellen Stand bringen.
- Alles dokumentieren und Registrierung beim BSI mit dem Rechtsbeistand abstimmen.
So läuft die Zusammenarbeit ab
Vier Schritte, und Sie wissen vor jeder Entscheidung, was auf Sie zukommt.
Betroffenheit klären
Sie nutzen die BSI-Prüfung und holen bei Bedarf eine rechtliche Einschätzung ein.
Bestand und Lücken
Wir nehmen Ihre IT auf und zeigen verständlich, was fehlt und was zuerst dran ist.
Technische Umsetzung
Wir setzen die technischen Maßnahmen um, möglichst ohne Ihren Betrieb zu stören.
Laufende Pflege
Updates, Überwachung und Sicherungsprüfung laufen im Hintergrund weiter.
Rechtlicher Hinweis und Quellen
Diese Seite ist keine Rechtsberatung. Sie gibt den Stand der unten genannten Quellen vom 4. November 2026 verständlich wieder. Gesetze und Auslegungen können sich ändern. Ob und wie NIS2 für Ihr Unternehmen gilt, klären Sie bitte mit einer Rechtsanwältin oder einem Rechtsanwalt.
Häufige Fragen
Was ist NIS2 in einfachen Worten?
NIS2 ist eine EU-Richtlinie für mehr Cybersicherheit. In Deutschland wurde sie mit dem Gesetz zur Umsetzung der NIS-2-Richtlinie umgesetzt, das am 5. Dezember 2025 verkündet wurde und am 6. Dezember 2025 in Kraft trat (Quelle: BSI). Die Pflichten stehen im BSI-Gesetz. Betroffene Unternehmen müssen Risiken für ihre IT systematisch managen, schwere Vorfälle melden und sich beim BSI registrieren.
Ist mein Betrieb von NIS2 betroffen?
Das hängt von Branche und Größe ab. Nach § 28 BSI-Gesetz zählen Unternehmen aus bestimmten Sektoren, etwa Energie, Gesundheit, Verkehr oder verarbeitendes Gewerbe, in der Regel ab 50 Beschäftigten oder wenn Jahresumsatz und Jahresbilanzsumme jeweils über 10 Millionen Euro liegen. Für eine erste Einschätzung bietet das BSI eine anonyme Betroffenheitsprüfung an. Verbindlich klärt das Ihr Rechtsbeistand.
Welche Fristen gelten für Meldungen und Registrierung?
Nach § 32 BSI-Gesetz ist bei einem erheblichen Sicherheitsvorfall eine frühe Erstmeldung spätestens innerhalb von 24 Stunden nach Kenntnis fällig, eine Meldung zum Vorfall nach spätestens 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach. Zur Registrierung beim BSI nennt § 33 eine Frist von spätestens drei Monaten, nachdem ein Unternehmen als betroffen gilt. Die Details prüfen Sie bitte mit Ihrem Rechtsbeistand.
Haftet die Geschäftsleitung persönlich?
Nach § 38 BSI-Gesetz muss die Geschäftsleitung die Maßnahmen zum Risikomanagement umsetzen und überwachen und regelmäßig an Schulungen teilnehmen. Verletzt sie diese Pflichten schuldhaft, haftet sie der Einrichtung für den schuldhaft verursachten Schaden, nach den Regeln des Gesellschaftsrechts. Wie das in Ihrer Rechtsform aussieht, klärt ein Anwalt. Wir geben dazu keine Rechtsberatung.
Was kann ein IT-Dienstleister bei NIS2 übernehmen und was nicht?
Wir unterstützen bei der technischen Umsetzung: Bestandsaufnahme, Firewall, Zwei-Faktor-Anmeldung, Datensicherung mit Wiederherstellungstest, Updates und Überwachung. Die rechtliche Einordnung, die Registrierung und die Verantwortung der Geschäftsleitung bleiben bei Ihnen und Ihrem Rechtsbeistand. Auch bei ausgelagerter IT bleibt die Geschäftsleitung laut BSI zuständig.
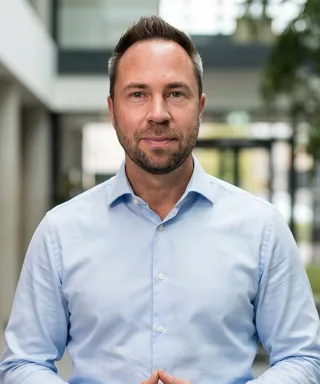
Ihr Ansprechpartner: Sven Seele, Geschäftsführer
Die technische Umsetzung übernehmen wir selbst. Sven Seele führt das Erstgespräch und begleitet die Bestandsaufnahme. Die rechtliche Einordnung, ob Ihr Betrieb unter NIS2 fällt, ersetzt das nicht.
Wissen, wo Ihr Betrieb steht
Vereinbaren Sie den kostenlosen Sicherheits-Check. Sie erhalten ein klares Ergebnis in verständlicher Sprache, ganz ohne Verpflichtung.
Termin vereinbarenOder rufen Sie an: 0209 73081720